O risco da IA já está dentro da empresa
Quando se fala dos riscos da inteligência artificial nas empresas, a imagem que quase todos temos na cabeça é a mesma: um grande projeto, com orçamento, apresentado numa reunião, com decisões a tomar sobre fornecedores, contratos e políticas internas.
O problema real pode estar noutro sítio: no que já entrou na empresa sem que ninguém tenha tomado uma decisão consciente.
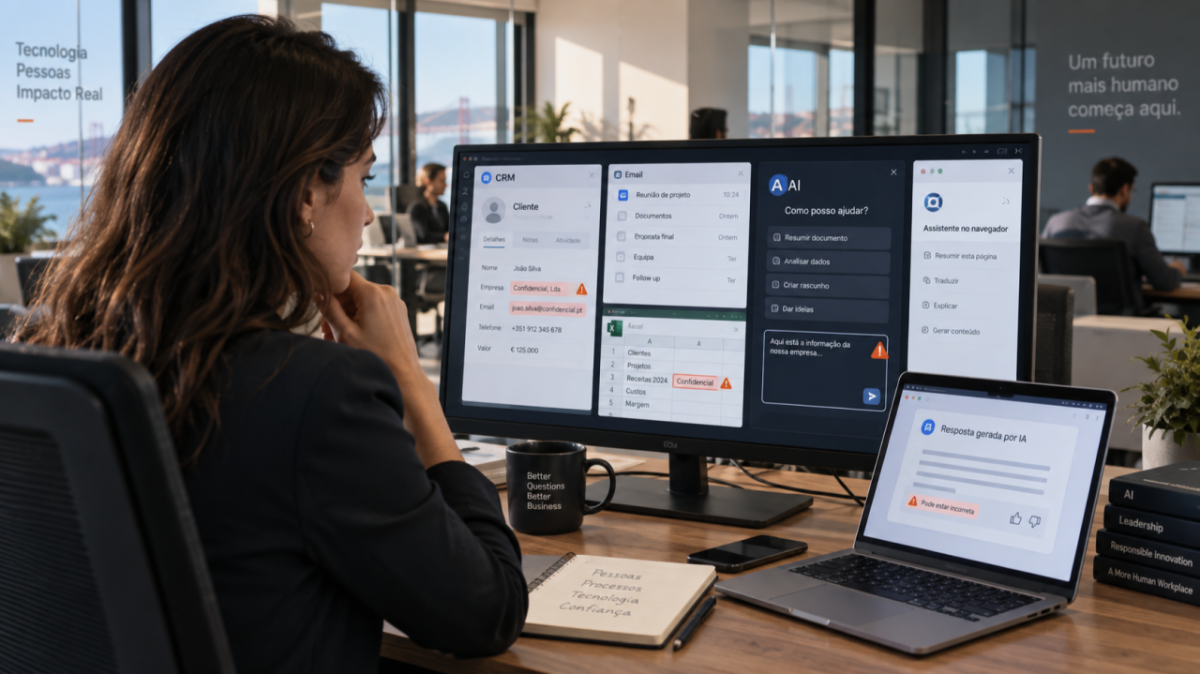
É a funcionalidade de IA que um fornecedor de CRM ativou numa atualização, explicada em letras pequenas que ninguém leu. É o assistente de escrita que alguém instalou no browser. É o colaborador que colou o mapa salarial da empresa numa ferramenta gratuita para “organizar melhor a tabela”. É o e-mail com dados de um cliente enviado para uma aplicação cuja política de retenção ninguém conhece.
Nada disto passou necessariamente por uma decisão de gestão. E é precisamente aí que reside uma parte importante do risco.
Três riscos que já existem
Dados
Nem todas as ferramentas tratam a informação da mesma maneira. Algumas podem utilizar os dados introduzidos para melhorar os seus serviços ou modelos; outras oferecem garantias diferentes. Umas armazenam a informação na Europa, outras não. Algumas permitem controlar a retenção dos dados; outras mantêm-nos durante períodos que o utilizador desconhece.
A diferença entre uma situação e outra costuma estar escondida nos termos do serviço, nas configurações da aplicação ou no contrato celebrado com o fornecedor.
Mas a responsabilidade pelo tratamento dos dados não desaparece quando estes são enviados para uma ferramenta externa. A empresa que determina esse envio pode continuar a ter obrigações perante os titulares dos dados, mesmo quando o tratamento é realizado por um fornecedor.
Confiança
As ferramentas de IA podem errar com uma segurança notável. Não hesitam, não levantam necessariamente dúvidas e nem sempre distinguem entre um facto confirmado e uma resposta plausível.
Produzem um número, uma data ou uma referência legal com o mesmo tom com que produzem qualquer outra frase.
Uma equipa que confia sem verificar pode criar um problema maior do que o problema de não utilizar IA. O risco não está apenas em a ferramenta errar. Está também em ninguém assumir a responsabilidade por confirmar o resultado.
Dependência silenciosa
Há ainda processos que passam a depender de uma ferramenta sem que ninguém documente como funcionam.
No dia em que a aplicação muda de preço, altera a sua política, deixa de permitir determinada funcionalidade ou simplesmente desaparece, a empresa pode descobrir que já ninguém sabe executar aquele trabalho sem ela.
A eficiência obtida pode ser real. Mas, se não houver documentação nem alternativa, pode transformar-se numa dependência que a empresa nunca decidiu assumir.
E depois há a lei
O AI Act europeu entrou em vigor em 2024 e está a ser aplicado por fases. Na sequência das alterações introduzidas pelo Digital Omnibus, as regras aplicáveis a determinados sistemas de alto risco têm datas de aplicação posteriores: em termos gerais, 2 de dezembro de 2027 para certos sistemas autónomos de alto risco e 2 de agosto de 2028 para sistemas de alto risco incorporados em produtos regulados.
Muita gente lê estas alterações como se significassem: “Então, afinal, não é para já.”
Essa conclusão seria errada.
As obrigações de transparência previstas no artigo 50 aplicam-se desde 2 de agosto de 2026, embora existam regras transitórias específicas para algumas obrigações de marcação de conteúdos gerados por sistemas colocados no mercado antes dessa data.
Na prática, isto significa, entre outras coisas, que as pessoas devem ser informadas quando interagem diretamente com determinados sistemas de IA. Existem também obrigações relativas à identificação ou sinalização de determinados conteúdos gerados ou manipulados por IA. O alcance concreto depende do tipo de sistema, do conteúdo e da forma como este é utilizado; não significa que qualquer texto produzido com assistência de IA tenha de receber automaticamente um rótulo visível.
Também continuam a aplicar-se as regras relativas às práticas proibidas e à literacia em IA. A obrigação de literacia entrou em aplicação em 2 de fevereiro de 2025 e exige que fornecedores e entidades que utilizam sistemas de IA tomem medidas adequadas para que as pessoas que trabalham com essas ferramentas tenham conhecimentos compatíveis com a sua utilização e com os riscos envolvidos.
Ou seja: formar a equipa deixou de ser apenas uma boa prática de gestão. É também uma obrigação prevista no enquadramento europeu, embora a forma concreta de a cumprir dependa do contexto, do tipo de ferramenta e das funções desempenhadas.
Há, é certo, algumas medidas de simplificação e calendários diferentes para determinadas empresas e sistemas. Mas requisitos documentais mais leves não significam ausência de responsabilidade.
O que uma PME deve fazer primeiro
Não estou a falar de um projeto de compliance com consultores, relatórios e dezenas de páginas de procedimentos. Estou a falar de quatro coisas que cabem numa folha A4.
Saber o que está a ser usado
Faça uma lista simples das ferramentas de IA utilizadas na empresa, incluindo as funcionalidades de IA incorporadas no software que já utiliza.
A lista deve indicar, pelo menos, a ferramenta, a equipa que a utiliza e a finalidade principal. A maioria das empresas com que falo não consegue produzir este inventário de cabeça. E essa incapacidade já é, por si só, um primeiro diagnóstico.
Definir o que não pode sair da empresa
Estabeleça uma regra curta sobre a informação que não deve ser introduzida em ferramentas externas: dados pessoais de clientes, dados de saúde, informação salarial, contratos, segredos comerciais e qualquer informação confidencial da empresa ou dos seus clientes.
Não é preciso começar por um manual. É preciso uma frase que toda a gente conheça e consiga aplicar.
Por exemplo:
Não introduza em ferramentas externas de IA dados pessoais, informação confidencial, segredos comerciais ou documentos pertencentes à empresa e aos seus clientes.
Esta regra não substitui a avaliação das ferramentas aprovadas nem a análise das obrigações legais aplicáveis. Mas cria um limite claro para o uso quotidiano.
Estabelecer quem valida o quê
Conteúdo gerado ou significativamente transformado por IA não deve ser enviado a um cliente, nem integrado num processo jurídico, contabilístico ou outro processo crítico, sem validação por uma pessoa identificável.
A validação deve significar mais do que uma passagem rápida pelos olhos. Deve envolver a confirmação dos factos relevantes e a assunção da responsabilidade pela decisão final.
Não é desconfiança da máquina. É o princípio de sempre: quando uma decisão tem consequências, deve existir um responsável identificável.
Dizer às pessoas que podem usar — e como
Proibir sem fiscalização tende a empurrar parte da utilização para a sombra, onde há menos controlo.
As pessoas continuarão a procurar formas de trabalhar mais depressa. Se não houver ferramentas autorizadas nem regras claras, poderão recorrer a aplicações externas sem que a empresa saiba que informação está a ser partilhada ou como os resultados estão a ser utilizados.
Autorizar dentro de limites definidos é, em muitos casos, mais seguro do que proibir sem criar mecanismos para conhecer a realidade.
A empresa pode começar por aprovar algumas ferramentas, definir utilizações aceitáveis, restringir o tratamento de informação confidencial e exigir revisão humana nos casos relevantes.
O inverso também é um risco
Há um erro simétrico que vale a pena nomear, porque pode ser igualmente caro: paralisar por medo.
Empresas que decidem não fazer nada até “haver regras claras” estão a assumir um custo que raramente aparece nos relatórios: o de ficarem para trás enquanto outras, começando pequeno e com critério, acumulam experiência e vantagem.
O risco de fazer mal é real. Uma ferramenta pode produzir informação errada, expor dados confidenciais ou levar alguém a confiar demasiado num resultado automático.
Mas o risco de não fazer nada também existe. Só que ninguém o escreve num relatório até ser tarde demais.
Começar não significa lançar um programa complexo nem permitir tudo. Pode significar apenas conhecer as ferramentas que já estão em uso, estabelecer limites, escolher algumas soluções aprovadas e exigir validação humana nos processos mais sensíveis.
A pergunta desconfortável
Deixo uma pergunta simples, que vale a pena levar à próxima reunião de equipa:
Consegue dizer, com certeza, que informação da sua empresa foi introduzida em ferramentas externas de IA nos últimos três meses?
Se a resposta for não, está aí o seu primeiro projeto.
Não é necessariamente o mais caro. Mas é, provavelmente, o mais urgente.
Antes de criar um comité, contratar consultores ou escrever um regulamento extenso, descubra o que já está a acontecer.
Em matéria de inteligência artificial, a primeira forma de controlo não é ter uma política perfeita.
É conhecer a realidade.
Ajudamos empresas a mapear o que está a ser usado, a definir regras simples e a formar as equipas para trabalharem com estas ferramentas em segurança. Fazemos por si o que já fizemos por nós.